
A digitalização de vulnerabilidades tornou-se um processo crucial na segurança informática, que envolve a identificação, avaliação e priorização sistemática de vulnerabilidades de segurança em sistemas informáticos, redes, aplicações e outras infraestruturas informáticas. É essencialmente como uma verificação da integridade dos seus ativos digitais, ajudando as organizações a identificar proactivamente as fragilidades antes que estas possam ser exploradas por agentes mal-intencionados.
O que é a varredura de vulnerabilidades?
Imagine que o seu sistema informático é como uma casa com muitas portas e janelas. Por vezes, os criminosos tentam encontrar as portas e janelas que estão destrancadas ou com fechaduras frágeis para poderem entrar e causar problemas.
A verificação de vulnerabilidades é como ter um inspetor amigável que circula pela sua casa verificando todas as portas e janelas para garantir que estão seguras. Em vez de portas e janelas físicas, porém, examina as partes digitais do seu sistema informático para encontrar quaisquer fragilidades que possam permitir a entrada de criminosos (também conhecidas como vulnerabilidades).
Este inspetor amigável, ou a ferramenta de verificação, procura coisas como software desatualizado, atualizações de segurança em falta ou definições que não estão corretas. Quando encontra algo que pode ser um problema, avisa-o para que possa corrigi-lo antes que qualquer criminoso se aproveite.
Portanto, a verificação de vulnerabilidades é como fazer um check-up de segurança digital para o seu sistema informático, garantindo que tudo está bem protegido e mantendo os criminosos afastados.
Quais são os benefícios da verificação de vulnerabilidades?
A varredura e avaliação de vulnerabilidades trazem muitos benefícios para as grandes e pequenas empresas. É um componente vital de uma estratégia abrangente de cibersegurança para empresas, fornecendo informações essenciais sobre a postura de segurança, ajudando a garantir a conformidade com as regulamentações, gerindo os riscos de forma eficaz, poupando custos e salvaguardando a continuidade do negócio.
1. Requisitos de conformidade e regulamentares: Muitos setores estão sujeitos a requisitos regulamentares que exigem avaliações regulares de vulnerabilidades. Ao realizar exames de vulnerabilidades, as empresas podem demonstrar a conformidade com as normas e regulamentos do setor, como PCI DSS, HIPAA, RGPD e outros, evitando possíveis multas e penalizações.
2.º Melhorar a Segurança: Ao verificar regularmente as vulnerabilidades, as empresas podem identificar fragilidades nos seus sistemas e infraestruturas de TI antes que estas possam ser exploradas pelos cibercriminosos. Esta abordagem proativa ajuda a fortalecer a postura geral de segurança, reduzindo o risco de violações de dados, infeções por malware e outros incidentes de segurança.
3.º Economia de Custos: Abordar as vulnerabilidades de forma proativa através de varrimentos regulares pode ajudar as empresas a poupar dinheiro a longo prazo. Ao prevenir violações de segurança e violações de dados, as organizações podem evitar os custos financeiros associados à resposta a incidentes, multas regulamentares, honorários de advogados, perda de reputação e confiança dos clientes.
4. Continuidade do Negócio: A varredura de vulnerabilidades contribui para a manutenção da continuidade do negócio, reduzindo a probabilidade de incidentes de segurança disruptivos. Ao identificar e corrigir vulnerabilidades prontamente, as empresas podem minimizar o tempo de inatividade, garantir a disponibilidade de sistemas e serviços críticos e proteger a continuidade das operações.
Como funciona a verificação de vulnerabilidades?
A verificação de vulnerabilidades funciona examinando sistematicamente sistemas de computador, redes e aplicações em busca de fraquezas ou vulnerabilidades de segurança conhecidas. Aqui está uma explicação simplificada de como isto normalmente funciona:
1. Descoberta: O processo de digitalização começa com a identificação dos dispositivos, sistemas e recursos dentro da rede que estão sujeitos a digitalização. Isto pode envolver a descoberta de endereços IP, nomes de domínio e outras informações de rede para criar um inventário abrangente dos ativos a varrer.
2.º Varrimento da Superfície de Ataque: Uma vez identificados os ativos, a ferramenta de varrimento examina-os para recolher informações mais detalhadas sobre as suas características e configurações. Isto pode incluir a identificação de portas abertas, serviços em execução nessas portas e versões de software instaladas nos sistemas alvo.
3. Detecção de vulnerabilidades: A ferramenta de digitalização compara então as informações recolhidas durante a fase de enumeração com uma base de dados de vulnerabilidades e problemas de segurança conhecidos. Esta base de dados, frequentemente designada por base de dados de assinaturas de vulnerabilidades ou base de dados de vulnerabilidades, contém informações sobre falhas de segurança comuns, dispositivos mal configurados e fragilidades em software, sistemas operativos e protocolos de rede.
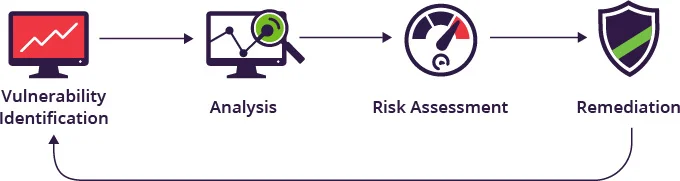
4. Análise e Relatórios: Com base nos resultados do processo de deteção de vulnerabilidades, a ferramenta de scan gera um relatório que descreve as vulnerabilidades identificadas, os seus níveis de gravidade e recomendações para correção. Este relatório fornece informações práticas que as equipas de segurança de TI podem utilizar para priorizar e abordar problemas de segurança de forma eficaz.
5. Correção: Com o relatório de avaliação de vulnerabilidades, as equipas de segurança informática podem tomar as medidas adequadas para corrigir as vulnerabilidades identificadas. Isto pode envolver a aplicação de
g patches de segurança, configuração de definições de segurança, atualização de software ou firmware, implementação de controlos de segurança ou implementação de medidas de segurança adicionais para mitigar os riscos representados pelas vulnerabilidades.
6.º Monitorização Contínua: A varredura de vulnerabilidades é normalmente um processo contínuo, e não uma atividade única. À medida que novas vulnerabilidades são descobertas e atualizações de software são lançadas, as organizações têm de repetir o processo de scan regularmente para garantir que os seus sistemas se mantêm seguros e atualizados.
Varrimento, Análise, Avaliação de Riscos e Remediação de Vulnerabilidades
Quais são alguns dos tipos de varrimentos de vulnerabilidades?
As varreduras de vulnerabilidades podem ser categorizadas em vários tipos com base no seu âmbito, metodologia e finalidade. Eis alguns tipos comuns de varrimentos de vulnerabilidades:
1. Varrimentos de vulnerabilidade de rede: Estes exames centram-se na identificação de vulnerabilidades na infraestrutura de rede, incluindo routers, switches, firewalls, servidores e outros dispositivos de rede. As varreduras de vulnerabilidades de rede examinam portas, serviços e configurações abertas para identificar potenciais fragilidades de segurança que podem ser exploradas por atacantes.
2.As varreduras de vulnerabilidade baseadas no host: as varreduras baseadas no host têm como alvo computadores ou sistemas individuais, analisando o software, os sistemas operativos e as definições em busca de vulnerabilidades conhecidas. Estas varreduras são normalmente realizadas utilizando ferramentas de varredura baseadas em agentes ou sem agente instaladas diretamente nos hosts de destino.
3. Varrimentos de vulnerabilidade em aplicações Web: Os exames em aplicações web avaliam a segurança de aplicações web e sites, identificando vulnerabilidades comuns, como SQL injection, cross-site scripting (XSS), mecanismos de autenticação inseguros e outras falhas de segurança em aplicações web. Estas varreduras simulam ataques a aplicações web para descobrir potenciais vulnerabilidades e fragilidades de segurança.
4. Varrimentos de vulnerabilidades em bases de dados: os exames em bases de dados centram-se na identificação de vulnerabilidades em sistemas de gestão de bases de dados (SGBD) e servidores de bases de dados. Estas verificações examinam as definições da base de dados, as permissões do utilizador e os controlos de acesso para identificar potenciais riscos de segurança, como palavras-passe fracas, definições incorretas e vulnerabilidades não corrigidas.
5. Varrimentos de vulnerabilidades de redes sem fios: os exames de redes sem fios avaliam a segurança das redes sem fios, incluindo redes Wi-Fi e pontos de acesso. Estas varreduras identificam vulnerabilidades como encriptação fraca, pontos de acesso mal configurados e dispositivos não autorizados ligados à rede.
6.As varreduras de vulnerabilidades baseadas na nuvem: as varreduras de vulnerabilidades na nuvem avaliam a segurança da infraestrutura, das plataformas e dos serviços baseados na nuvem. Estas varreduras examinam as definições, permissões e controlos de acesso em ambientes de cloud para identificar potenciais riscos e vulnerabilidades de segurança.
7.º Varrimentos de Vulnerabilidades Autenticadas: Os exames autenticados requerem credenciais (como nomes de utilizador e palavras-passe) para aceder aos sistemas ou aplicações alvo. Estas varreduras fornecem insights mais profundos sobre a postura de segurança dos sistemas alvo, permitindo que a ferramenta de varredura execute verificações e avaliações mais abrangentes.
8.º Varrimentos de Vulnerabilidades Não Autenticadas: Os exames não autenticados não requerem credenciais e dependem exclusivamente de informações publicamente disponíveis para avaliar a segurança dos sistemas ou aplicações alvo. Embora as varreduras não autenticadas possam proporcionar uma visibilidade limitada do ambiente de destino, podem ainda identificar vulnerabilidades e problemas de segurança comuns.
Cada tipo de varrimento de vulnerabilidades serve um propósito específico e ajuda as organizações a identificar e priorizar os riscos de segurança na sua infraestrutura de TI, aplicações e redes. Ao realizar exames de vulnerabilidades regulares utilizando uma combinação destas técnicas, as organizações podem gerir proactivamente a sua postura de segurança e reduzir o risco de violações de segurança e de comprometimento de dados.
Conclusão da Varrimento de Vulnerabilidade
Em conclusão, a digitalização de vulnerabilidades é um pilar da cibersegurança moderna, oferecendo às empresas uma ferramenta indispensável para proteger os seus ativos digitais contra um cenário de ciberameaças em constante evolução. Ao identificar e abordar proactivamente as vulnerabilidades na sua infraestrutura de TI, as organizações podem reduzir significativamente o risco de violações de dados, perdas financeiras e danos de reputação.
Com os nossos serviços de análise de vulnerabilidades de última geração, as empresas podem ter a tranquilidade de saber que os seus sistemas críticos e dados confidenciais estão protegidos contra potenciais ameaças. A nossa equipa de profissionais experientes em cibersegurança emprega técnicas de ponta e ferramentas líderes do setor para conduzir scans abrangentes, fornecendo insights práticos e recomendações priorizadas para a remediação.
Não espere até que seja tarde demais. Eleve a sua postura de cibersegurança e fortaleça as suas defesas contra ciberameaças com a Aplic consultoria em I. Contacte-nos hoje mesmo para saber mais sobre os nossos serviços de digitalização de vulnerabilidades e dar o primeiro passo em direção a um futuro mais seguro para a sua empresa. Juntos, vamos reforçar a sua organização a prosperar na era digital, uma varredura de cada vez.